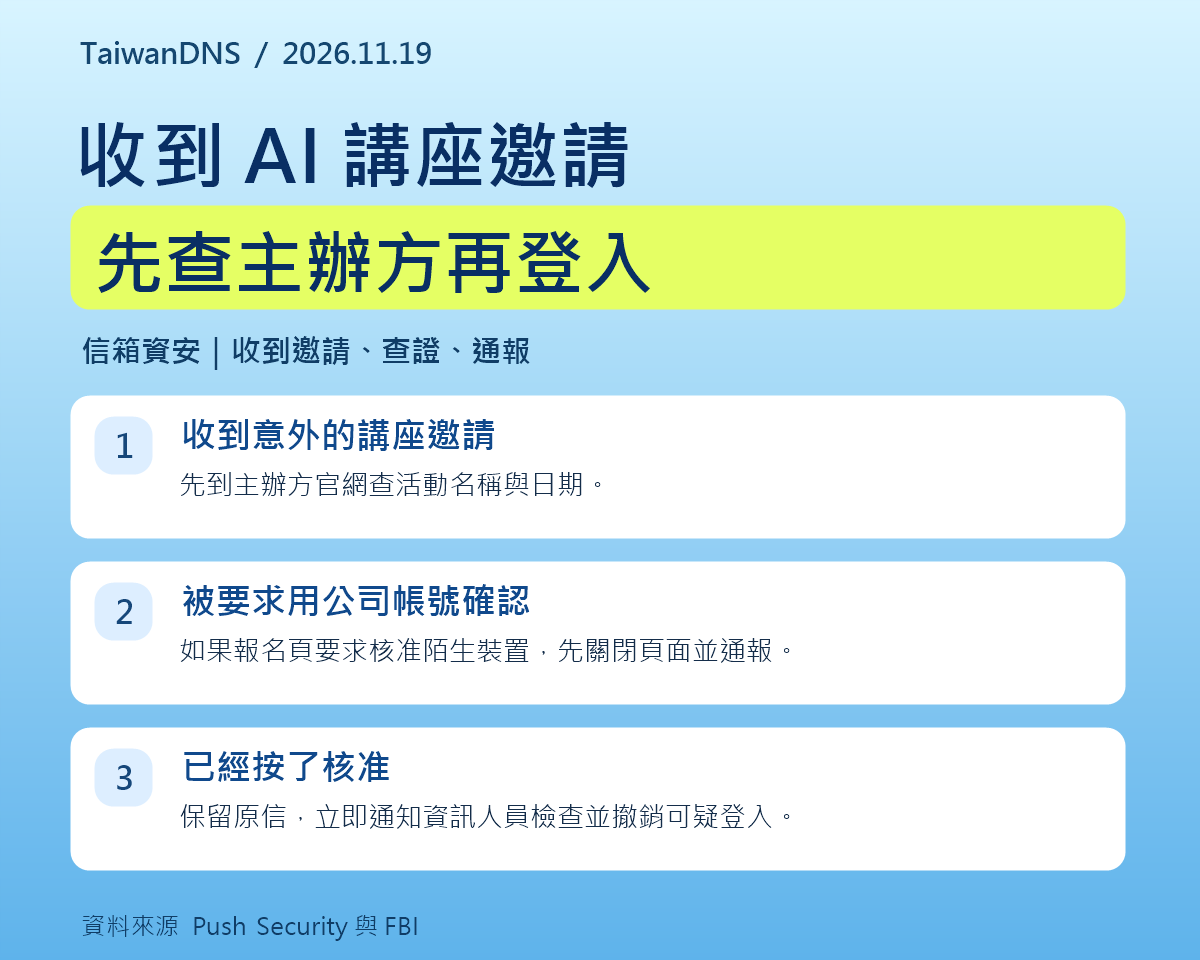
一封「AI 講座專屬邀請」寄到公司信箱,說報名就送三個月 ChatGPT Pro。你點進去,下一步卻是用公司帳號登入。先別急著按。另開一個分頁,到主辦方官網找活動名稱和日期。
Push Security 在 2026 年 11 月 5 日公布調查。研究人員發現,有人冒用 OpenAI、SpaceX 和 Anthropic 的名義寄出活動邀請,把收件人帶到假報名頁,再要求用工作帳號登入。Push Security 表示,曾於 10 月下旬在客戶瀏覽器上偵測並阻擋相關造訪。報告未公開逐筆攔阻日誌。 Push Security 原始調查
兩張實際的假報名頁截圖
假 OpenAI Academy 線上講座
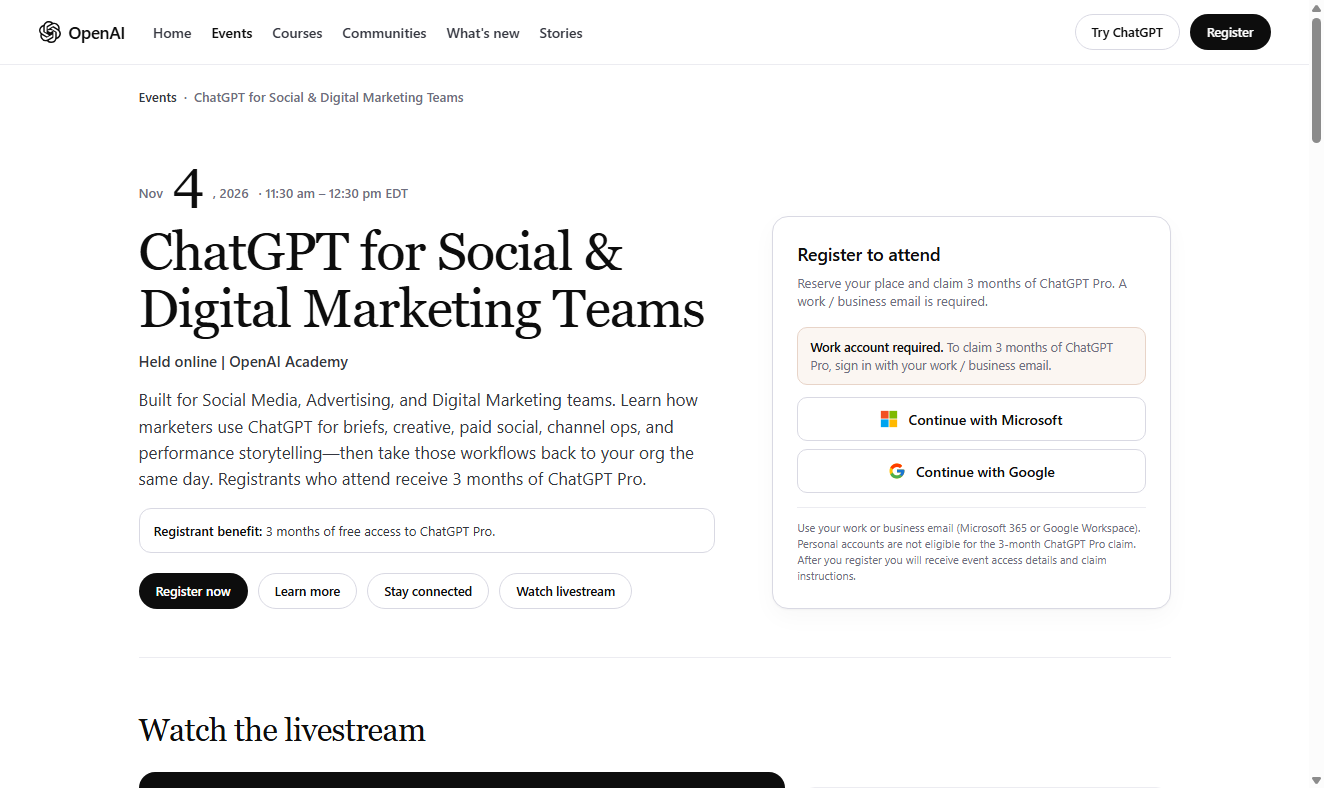
圖說。 頁面宣稱是給社群與數位行銷團隊的 ChatGPT 線上講座,以三個月 ChatGPT Pro 吸引報名,並要求使用公司帳號登入。 截圖來源
假 SpaceX 受邀活動
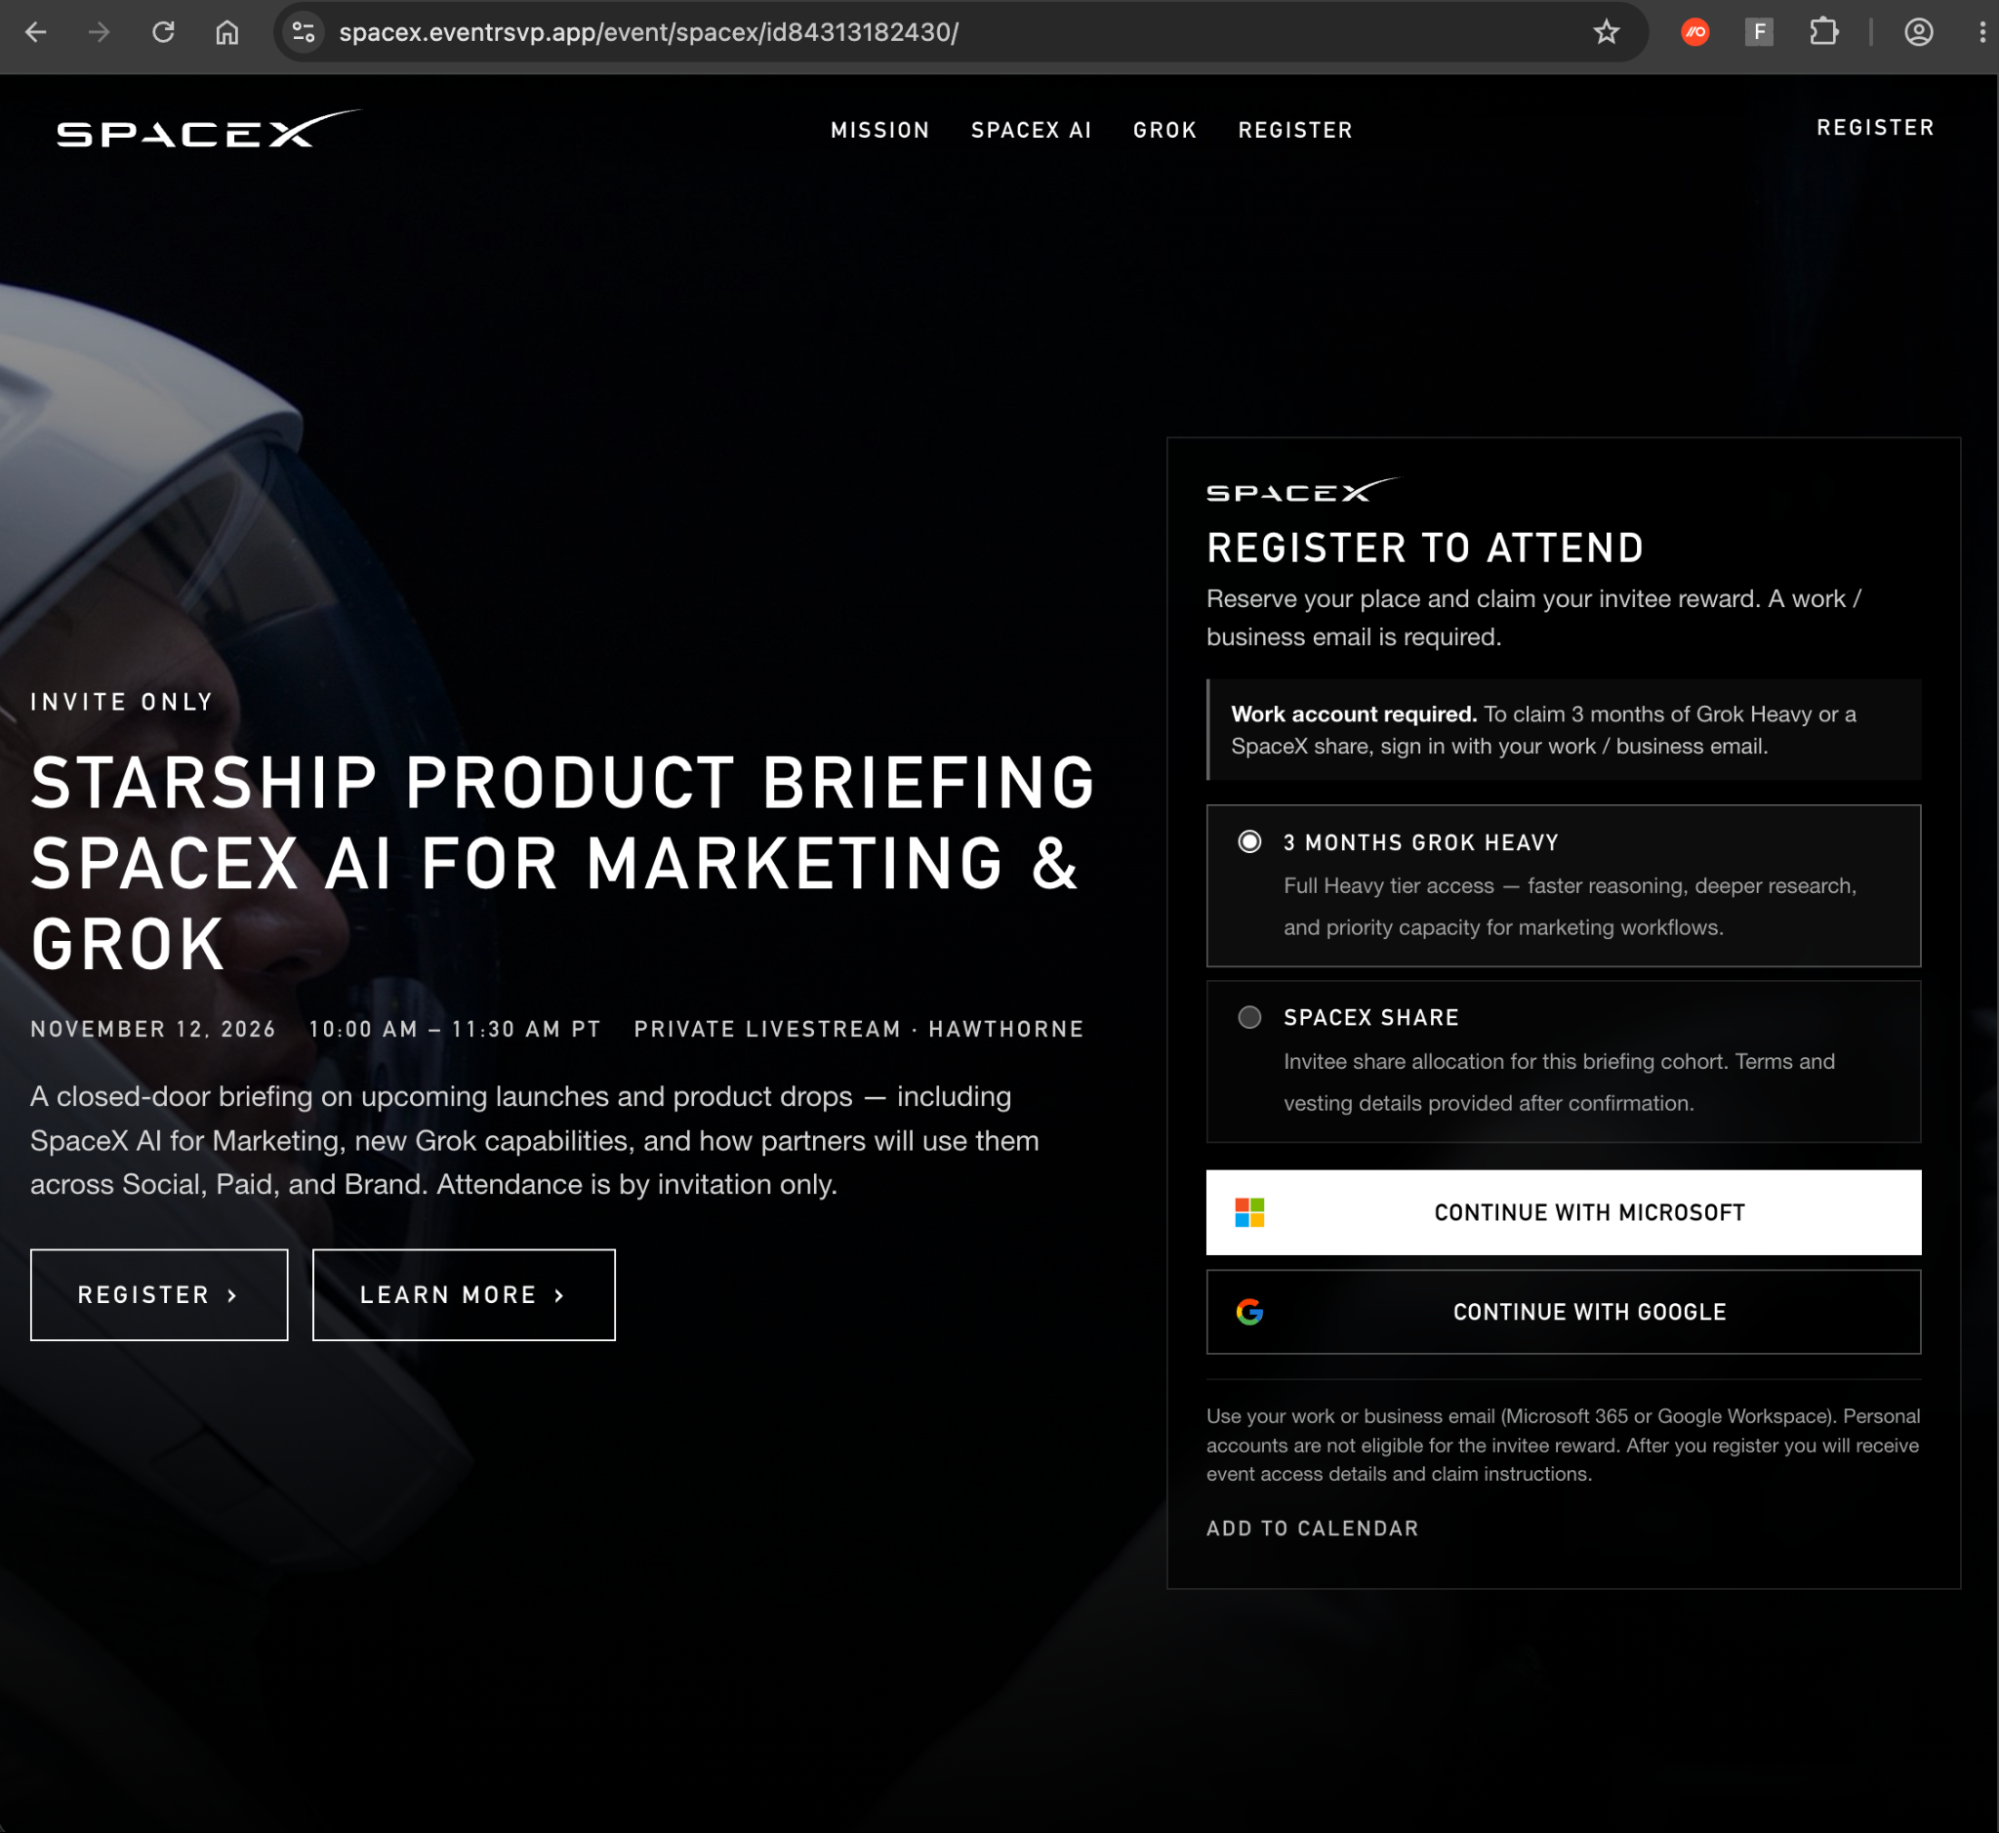
圖說。 頁面宣稱是限受邀者參加的產品簡報,並以三個月 Grok Heavy 或一股 SpaceX 股票吸引訪客使用公司帳號登入。 截圖來源
研究人員在 10 月 29 至 31 日觀察到假 OpenAI 頁面,並於 10 月 30 日觀察到假 SpaceX 頁面。這些日期是研究團隊觀察到頁面的時間。 原報告觀察紀錄
為什麼看到真的登入頁也要停一下?
美國 FBI 的資安警示說明,有一類釣魚會借用真正的 Microsoft 驗證頁。如果你在報名過程中核准了一個自己未發起的裝置登入,對方可能用那次授權讀取 Outlook 信件,或存取 Teams、OneDrive。關鍵是先確認登入請求是否由你本人發起。 FBI 裝置驗證釣魚警示
收到信後,怎麼安全完成報名?
如果主辦方官網有同名、同日期的活動,就用官網的報名入口。查不到就先擱著,改用你原本就知道的聯絡方式問主辦方。即使是同事轉寄的信,也可以另開公司通訊軟體問一句:「這場活動的報名連結,你是從哪裡拿到的?」
如果已經輸入資料或按下核准,請保留原信、記下操作時間,立刻通知資訊人員。管理員可據此查登入紀錄、撤銷可疑登入,並確認信箱有沒有被加上自動轉寄規則。 FBI 資安警示